
O que é o SOC 2 e por que ele importa
O SOC 2 (Service Organization Controls 2) é um padrão de segurança criado pelo AICPA, o instituto americano de contadores públicos. Numa auditoria SOC 2, um auditor independente analisa as políticas, os processos e as evidências de uma empresa para dizer se os controles que protegem os dados dos clientes estão bem desenhados e se funcionam.
Existem dois tipos de relatório:
| SOC 2 Type I | SOC 2 Type II | |
|---|---|---|
| O que avalia | Se os controles estão bem desenhados | Se os controles estão bem desenhados e funcionam no dia a dia |
| Período | Um único dia | Uma janela de observação de meses |
| O que prova | Que a empresa tem os controles | Que a empresa usa os controles de forma contínua |
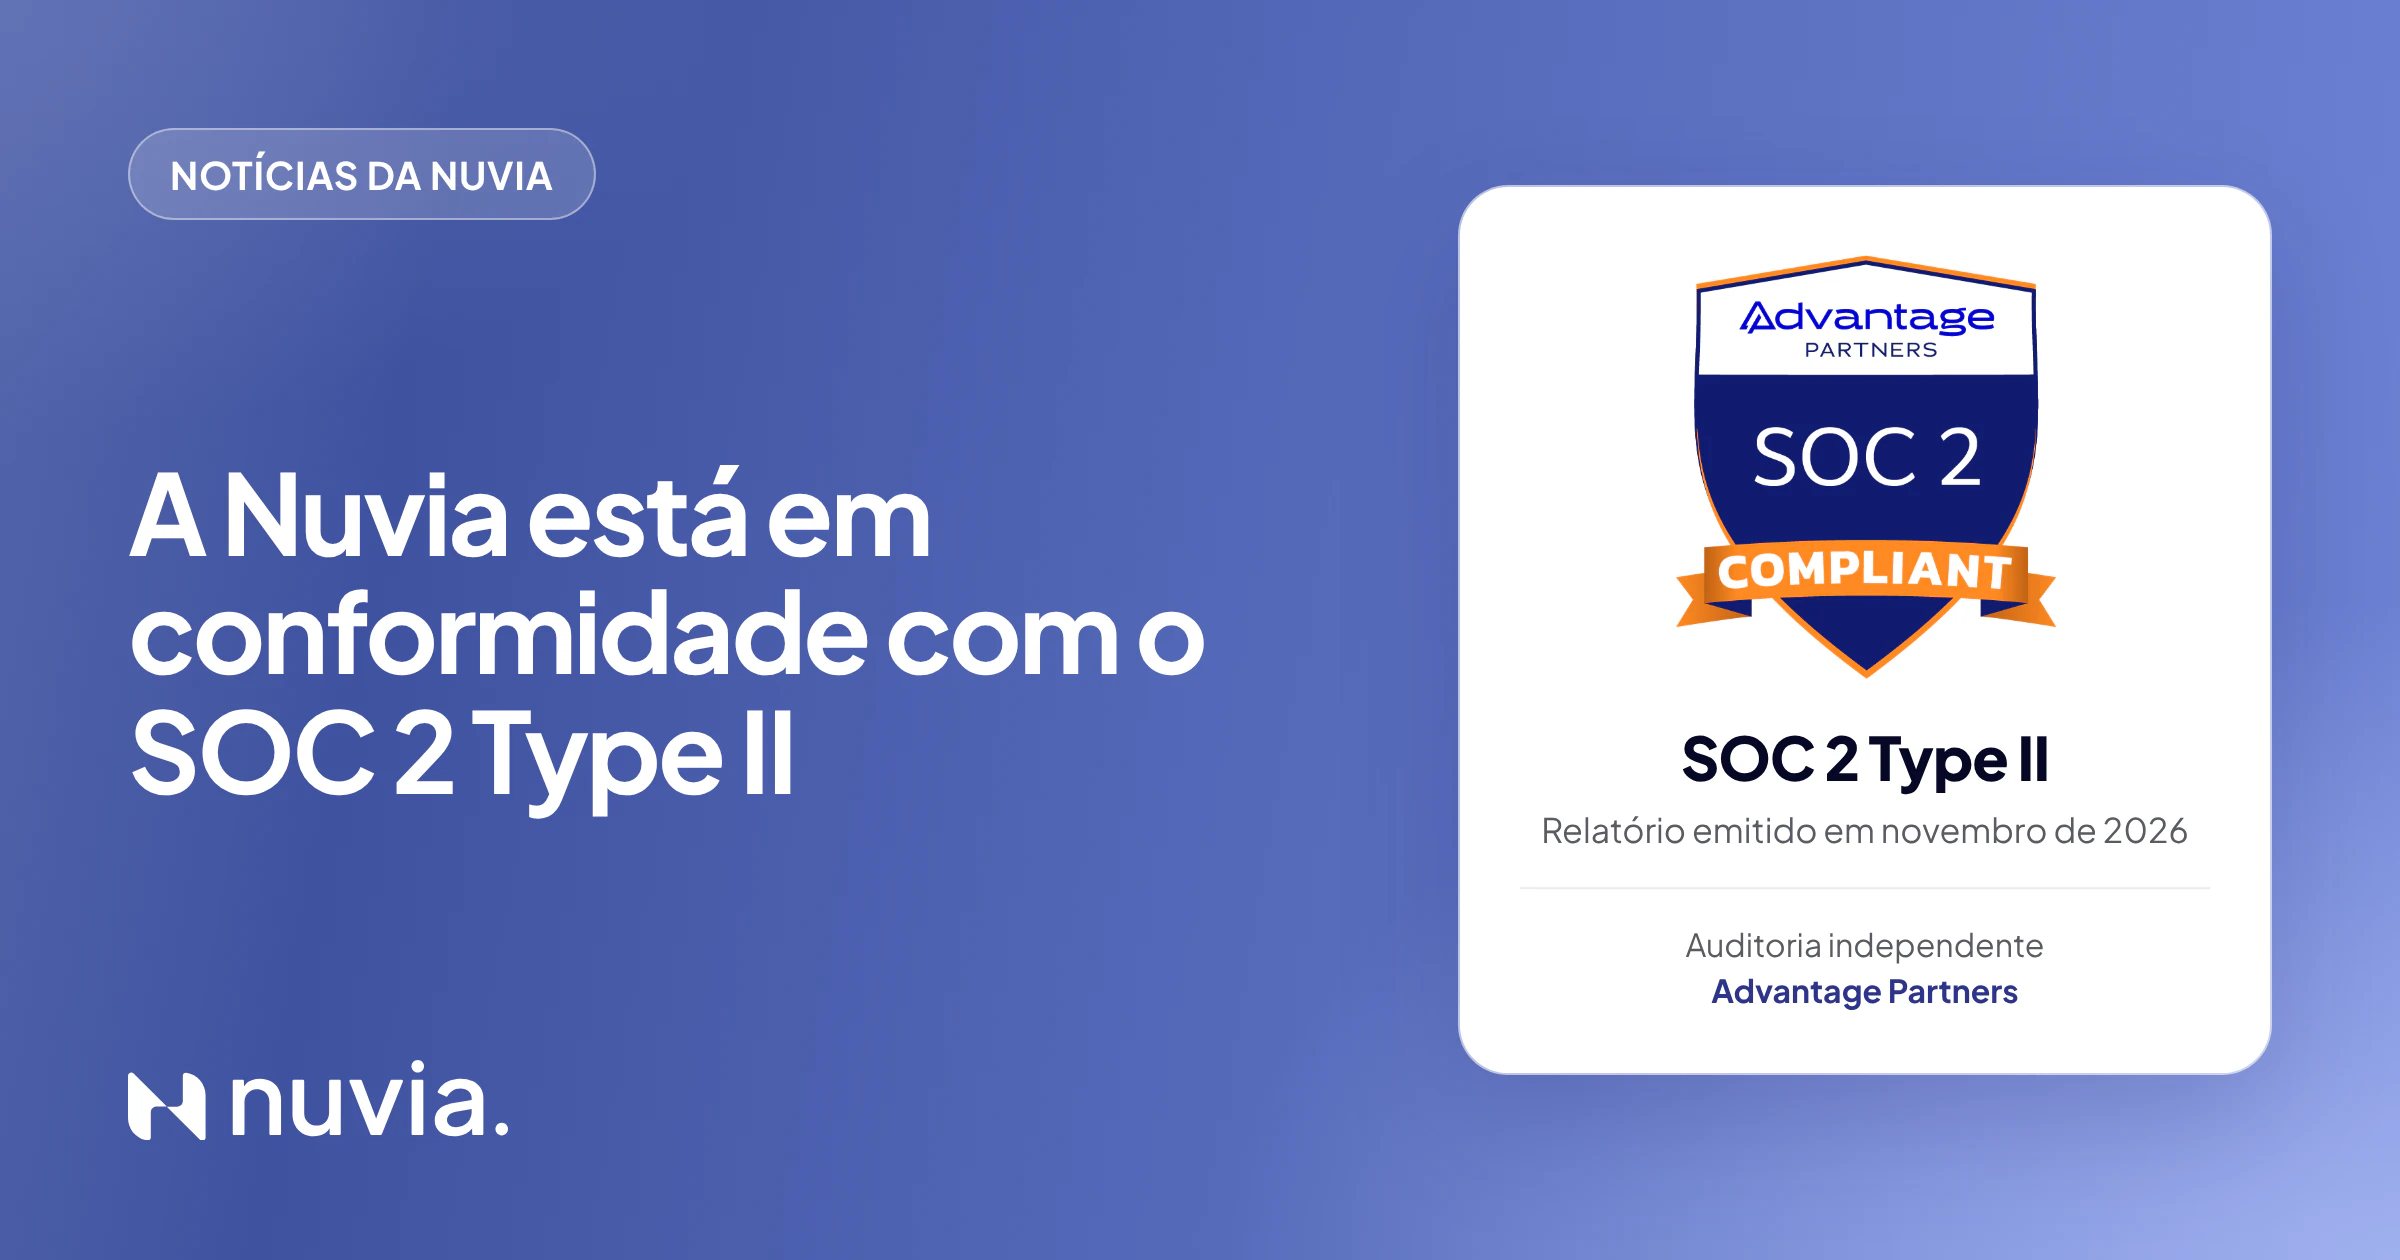
A Nuvia fez direto o Type II, o mais exigente. O auditor não olhou só a documentação: acompanhou as evidências de todo o período de observação.
Por que buscamos o SOC 2 agora
A Nuvia atende as conversas de empresas com os próprios clientes no WhatsApp, no e-mail e por voz, com agentes de IA trabalhando junto com o time. Isso significa lidar com dados de contatos, mensagens e informações comerciais todos os dias. Proteger esses dados é tão importante quanto a qualidade do Funil Inteligente.
Também ouvimos isso dos clientes. Empresas maiores passam cada fornecedor por uma homologação de segurança da informação antes de contratar, e o SOC 2 é uma das primeiras perguntas. Decidimos fazer a auditoria cedo, enquanto a empresa cresce, porque é mais fácil construir os processos certos desde o começo do que corrigir depois.
O relatório SOC 2 Type II da Nuvia foi emitido em novembro de 2026, e o compromisso é renovar a auditoria todos os anos.
A jornada da Nuvia até o SOC 2
Os parceiros de conformidade
- Vanta: a plataforma de gestão de conformidade que conecta os nossos sistemas, automatiza a coleta de evidências e monitora os controles de forma contínua. Foi a base para deixar a Nuvia pronta para a auditoria.
- Advantage Partners: a firma de auditoria independente que avaliou os nossos controles e emitiu o relatório. A orientação deles deixou o processo claro do primeiro dia até a entrega.
O processo
Com a Vanta, integramos os sistemas principais da empresa e implementamos as políticas e os procedimentos exigidos. A Advantage Partners confirmou que estávamos prontos e abriu a janela de observação do Type II. Durante três meses, os controles foram acompanhados com evidências. Depois, a Advantage avaliou tudo e emitiu o relatório.
Alguns dos controles que entraram no programa:
- Verificação em duas etapas (MFA) nas ferramentas internas e também na plataforma, para os nossos clientes.
- Políticas de segurança assinadas por cada pessoa do time, conforme a área: desenvolvimento seguro, controle de acesso, operações e tratamento de dados de clientes.
- Avaliação de risco de cada fornecedor antes de ele entrar no catálogo da empresa.
- Infraestrutura própria na AWS, descrita em código e auditável.
- Deploys rastreáveis: cada serviço roda uma versão fixa e assinada, então dá para saber exatamente qual código está em produção.
- Logs e métricas monitorados de forma contínua.
O que aprendemos
Segurança é rotina, não checklist
Num relatório Type II, não basta escrever a política: o controle precisa funcionar todos os dias da janela. Isso mudou o jeito como o time trabalha. Hoje, cada ferramenta nova, cada fornecedor e cada mudança de infraestrutura passa pela pergunta “isso mantém os dados dos clientes protegidos?”.
A empresa inteira participa
SOC 2 não é um projeto só do time de tecnologia. Vendas, atendimento, marketing e operação assinaram políticas, ativaram MFA e passaram a registrar as ferramentas que usam. Saber desde o início quem é responsável por cada parte acelerou o processo.
Segurança também destrava negócio
As homologações de fornecedor de empresas grandes pedem evidências de segurança da informação. Com o relatório SOC 2 Type II, a resposta fica mais rápida e mais completa, e a conversa avança para o que importa: como a Nuvia vai melhorar a operação do cliente.
O que muda para quem usa a Nuvia
Para os clientes, nada muda no uso da plataforma: a diferença é a garantia. Os agentes de IA, as conversas, as campanhas e as integrações por API, MCP e webhooks rodam sobre controles verificados por um auditor independente. Quando a IA cria ou altera algo, como no Agent Builder, a ação fica registrada e passa pela sua aprovação. E os dados que você leva para o CRM a partir do WhatsApp seguem protegidos de ponta a ponta.
Se a sua empresa precisa do relatório para uma homologação de fornecedor, peça o acesso no Trust Center da Nuvia, onde também estão os controles de segurança e as políticas.
Perguntas frequentes
O que é SOC 2 Type II?
É um relatório de auditoria independente que confirma que os controles de segurança de uma empresa estão bem desenhados e funcionaram durante um período de observação, em geral de três a doze meses.
SOC 2 é uma certificação?
Não. O SOC 2 é um relatório emitido por uma firma de auditoria, e não um certificado. Por isso, o certo é dizer que a empresa está em conformidade com o SOC 2 ou que tem o relatório SOC 2 emitido.
Qual a diferença entre SOC 2 Type I e Type II?
O Type I avalia se os controles estão bem desenhados num único dia. O Type II avalia também se eles funcionaram na prática durante meses, por isso é o mais exigente.
Como pedir o relatório SOC 2 da Nuvia?
Pelo Trust Center da Nuvia, em trust.nuvia.ai. Lá você pede o acesso ao relatório e consulta os controles e as políticas de segurança.
A Nuvia segue a LGPD?
Sim. A Nuvia segue a LGPD, com controle de acesso, verificação em duas etapas e políticas de tratamento de dados, e os detalhes estão na página de LGPD.


